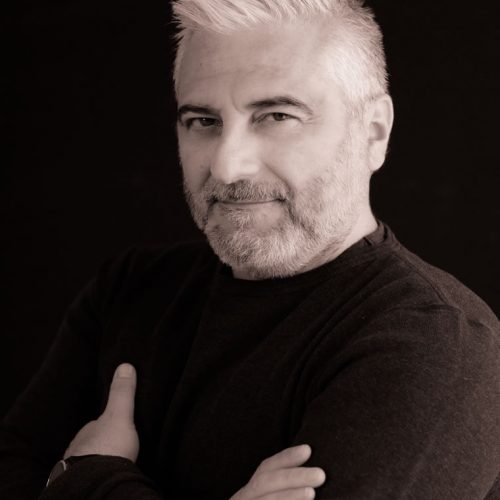
Executive Vice President Dinova (Gruppo Maggioli)
Fondatore di DeepCyber, boutique di Cyber Security creata a febbraio 2017 e a fine 2020 acquisita dal Gruppo Maggioli, che ne utilizza le competenze per creare nel 2024, con altre aziende del Gruppo, la società Dinova.
Precedentemente, è stato Chief Security Officer di British Telecom e Fastweb spa, Executive Director della practice “Forensic Techonology and Discovery Services” di EY (Ernst & Young) per l’Europa dell’Ovest, Chief Information Security Officer del Gruppo Poste Italiane ed investigatore nel Gruppo Repressione Frodi della Guardia di Finanza di Milano.
Membro del Team che ha catturato i primi virus writer italiani (2001 e 2003), bloccato le due crew di bad actor che avevano bucato NASA, Us Army, US Navy e oltre 1000 macchine governative in tutto il mondo (2001) ed ha effettuato le prime indagini in Italia su phishing e money laundering (2005-2006).
Nel 2009, ha contribuito alla creazione dell’European Electronic Crime Task Force, fondata da Poste Italiane, Polizia Postale e United State Secret Service, coordinandone i lavori sul piano tecnico-scientitico. E’ tuttora membro del New York Electronic Crime Task Force (NYECTF) dell’United States Secret Service.
Presidente dell’Italian Chapter di IISFA (associazione no profit che raggruppa gli specializzati in informatica forense), Professore a contratto in cyber security e digital forensics per alcune università, è relatore in diversi consessi tecnico-specialistici e altresì autore di numerose pubblicazioni scientifiche.
L’azienda
Dinova è un punto di riferimento nell’Innovazione Digitale, con un focus su cybersecurity, intelligenza artificiale e dati.
Con un’esperienza consolidata, maturata attraverso oltre 1.500 clienti e 8.000 progetti completati, Dinova accompagna le aziende nella trasformazione digitale, aiutando le organizzazioni a prendere decisioni più consapevoli, ottimizzare i processi e guidare l’innovazione in modo sicuro con soluzioni su misura, scalabili e orientate al futuro.
I nostri servizi e le soluzioni Dinova in ambito Cybersecurity:
Area Governance-Privacy e Compliance:
Supportiamo i nostri clienti con consulenza specializzata in ambito Cyber Risk; Audit; Certificazioni; Assessment; Definizione Framework; offrendo soluzioni basate sui principali standard internazionali, tra cui AgID, ISO 2700x, NIST e OWASP. Garantiamo inoltre l’adeguamento normativo ai principali regolamenti, come GDPR, NIS2 e AgID, aiutando le organizzazioni a rispondere con efficacia agli obblighi di conformità e sicurezza.
Area Cyber Defense:
Forniamo servizi avanzati in ambito Cybersecurity e Cyber Threat Intelligence come: Assessment e Vapt infrastrutturali e applicativi; soluzioni NDR; Incident Response; Digital Forensics; monitoring e reporting CTI; esposizioni su Deep/Dark Web, valutazione Supply Chain; feed di Intelligence.
Area Cybersecurity Awareness:
Ci occupiamo dell’applicazione di un framework integrato basato su tre elementi fondamentali (fattore umano, aspetti organizzativi, e aspetti tecnici) combinato con attività consulenziali specializzate di tipo tecnico e legale, al fine di supportare l’organizzazione nel accrescere il proprio livello di Security Awareness.
Tutte le nostre soluzioni sono erogate mediante tecnologie proprietarie o di mercato che hanno come obiettivo: l’assessment; il training; l’informazione continua dei dipendenti e del management o delle aree tecniche dell’organizzazione.
Area Soc e Managed Services:
Mediante il nostro Soc proprietario GDPR compliant, pensato per essere il più efficiente e flessibile possibile rispetto all’ambiente cliente, possiamo erogare servizi gestiti a vario livello come: MDR Endpoint e Network; Account Compromise; mail protection; fino al SOC esteso a tutte le fonti presenti nell’Organizzazione.
Titolo dello speech
Cybersecurity a 360°: integrazione EDR e NDR, orchestrazione, threat intelligence e gestione operativa
Abstract
La cybersecurity moderna richiede un approccio integrato che vada oltre la semplice adozione di tecnologie. Questo intervento esplora come strumenti come EDR e NDR, uniti all’orchestrazione, alla Cyber Threat Intelligence (CTI) e a processi operativi strutturati, possano garantire una protezione efficace e proattiva. Verranno analizzate le differenze tra tecnologia e gestione, i benefici dell’integrazione e i modelli operativi per un monitoraggio continuo.